
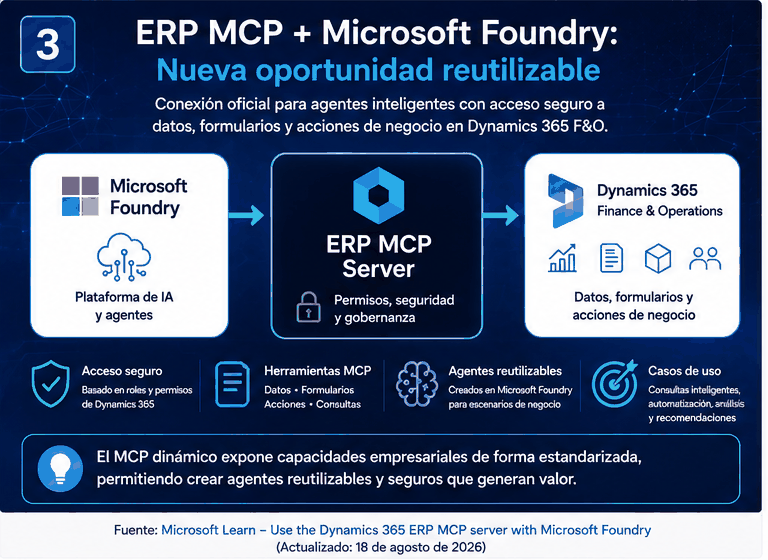
La integración entre Dynamics 365 ERP MCP y Microsoft Foundry permite incorporar herramientas del ERP en agentes. El punto crítico no es únicamente la conexión técnica: es definir bajo qué identidad se ejecutan las operaciones y cómo se verifican los permisos.
Qué documenta Microsoft
La guía oficial describe la conexión del servidor MCP de Finance and Operations a Foundry como herramienta personalizada, mediante el endpoint del ambiente terminado en /mcp y autenticación OAuth Identity Passthrough. Esta modalidad solicita autenticación del usuario y permite que el acceso se realice en su contexto, en lugar de compartir indiscriminadamente una identidad técnica.
Controles antes de habilitar agentes
- Validar la identidad y los roles efectivos del usuario en el ERP.
- Probar acceso autorizado y denegado en varias compañías.
- Separar consultas de operaciones de escritura, con aprobación cuando corresponda.
- Registrar las operaciones para auditoría y revisar los permisos de las herramientas MCP.
- Evitar incluir secretos o datos sensibles en instrucciones y registros de los agentes.
Qué revisar
La integración documentada no equivale a una certificación automática de seguridad. Antes de adoptarla, conviene realizar pruebas negativas con distintos usuarios, compañías y operaciones, así como comprobar las políticas de acceso y trazabilidad.
Fuente: Microsoft Learn — Connect to Dynamics 365 ERP MCP with Microsoft Foundry.