
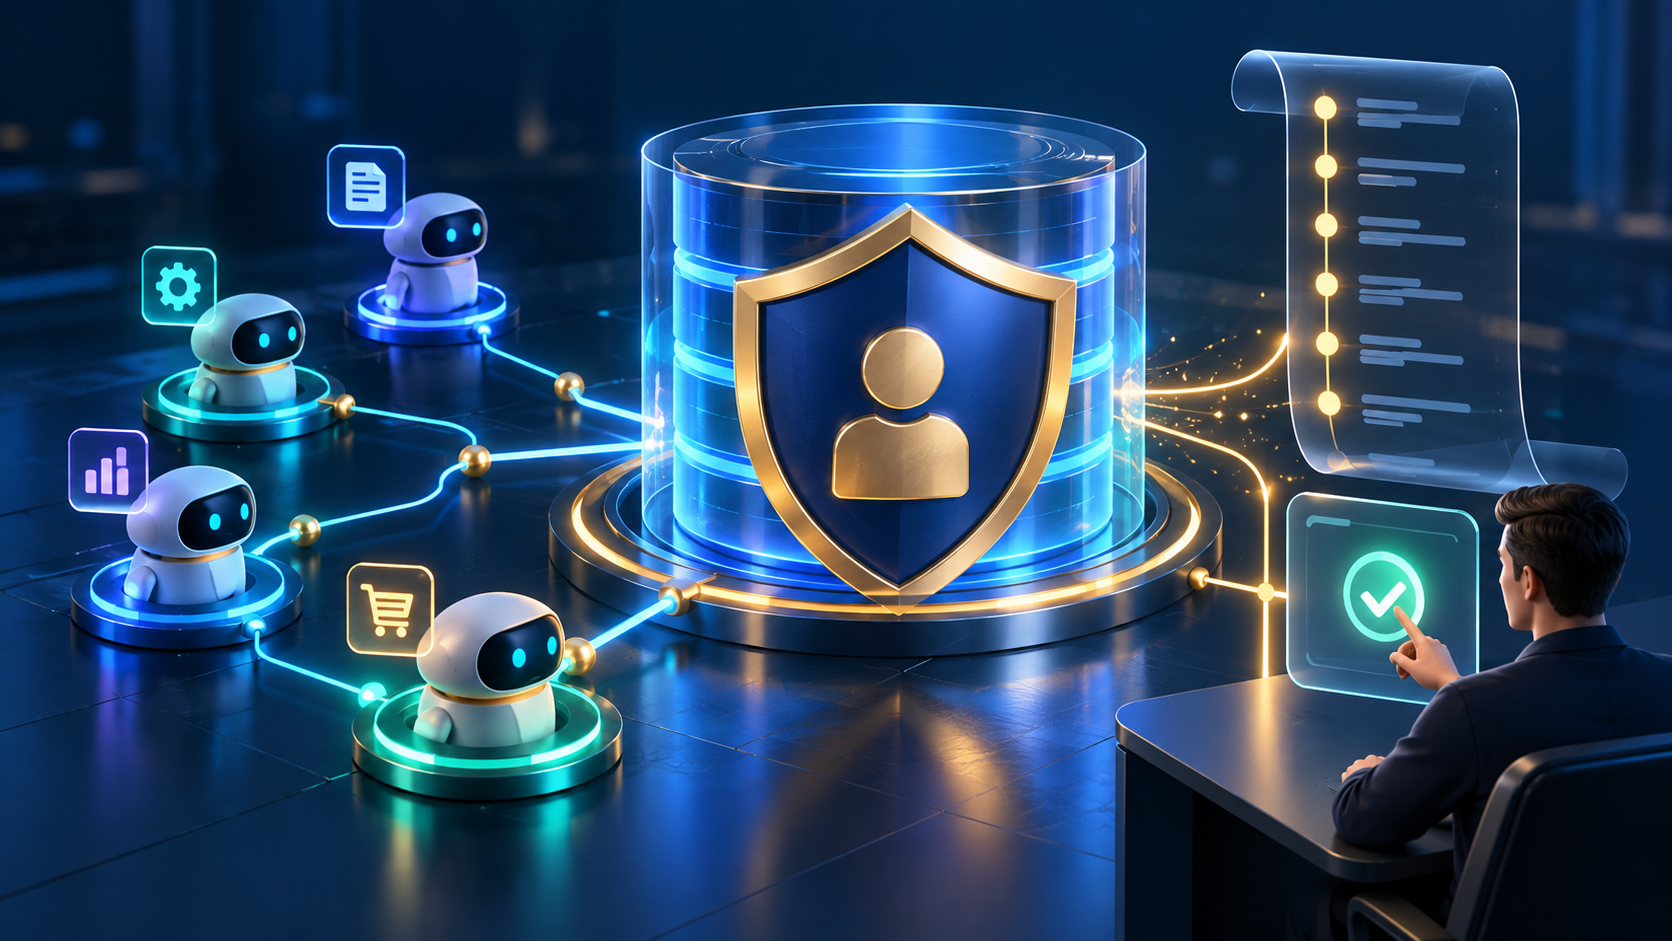
ERP MCP abre una vía directa para que agentes trabajen con información y operaciones empresariales. A medida que estos escenarios pasan de pruebas de concepto a procesos reales, la seguridad deja de ser una capa adicional y pasa a formar parte del diseño del agente.
El riesgo no está limitado al modelo
En una arquitectura MCP, el agente puede interactuar con diferentes herramientas y servidores. Esto amplía la superficie de confianza: no basta con proteger el prompt o controlar al usuario. También es necesario gobernar las herramientas que el agente puede descubrir y ejecutar.
Microsoft ha analizado riesgos como tool poisoning, donde instrucciones maliciosas o inesperadas pueden introducirse mediante la definición o metadata de una herramienta MCP. Esto es un riesgo general de arquitecturas MCP y no debe interpretarse como una vulnerabilidad específica de Dynamics 365 Finance.
Qué cambia para una arquitectura empresarial
Los servidores MCP deben tratarse como dependencias de producción. Esto implica inventariarlos, controlar cambios, limitar permisos, aplicar políticas DLP y separar claramente operaciones de lectura de acciones capaces de modificar información.
Las capacidades recientes de ERP MCP ayudan en esta dirección mediante anotaciones de herramientas que permiten identificar operaciones read-only, destructive, idempotent u open-world y facilitar escenarios de Human in the Loop.
Identidad y mínimo privilegio
Los agentes necesitan identidades y permisos adecuados a su función. Entra Agent ID y los mecanismos de identidad para agentes permiten avanzar hacia un modelo donde cada agente tenga una identidad gobernable, en lugar de heredar indiscriminadamente permisos humanos o utilizar credenciales compartidas.
Un patrón para D365FO
Para llevar un agente ERP a producción conviene definir al menos cinco controles: inventario de MCP servers y tools, clasificación de operaciones, mínimo privilegio, DLP y aprobación humana para acciones de alto impacto. A esto debe añadirse trazabilidad suficiente para conocer qué herramienta utilizó el agente y qué operación ejecutó.
La consecuencia es importante: diseñar un agente empresarial ya no consiste solamente en definir qué puede hacer. También hay que definir explícitamente qué no puede hacer, con qué identidad opera y cuándo debe detenerse para solicitar aprobación.
Fuentes: Microsoft Security y documentación Microsoft de ERP MCP / Dynamics 365 Finance.