
El 9 de noviembre de 2026, un flujo de un repositorio público podría aparecer como fallido sin haber ejecutado un solo paso. Antes de investigar el código de la contribución, conviene comprobar si la política de eventos bloqueó el disparador.
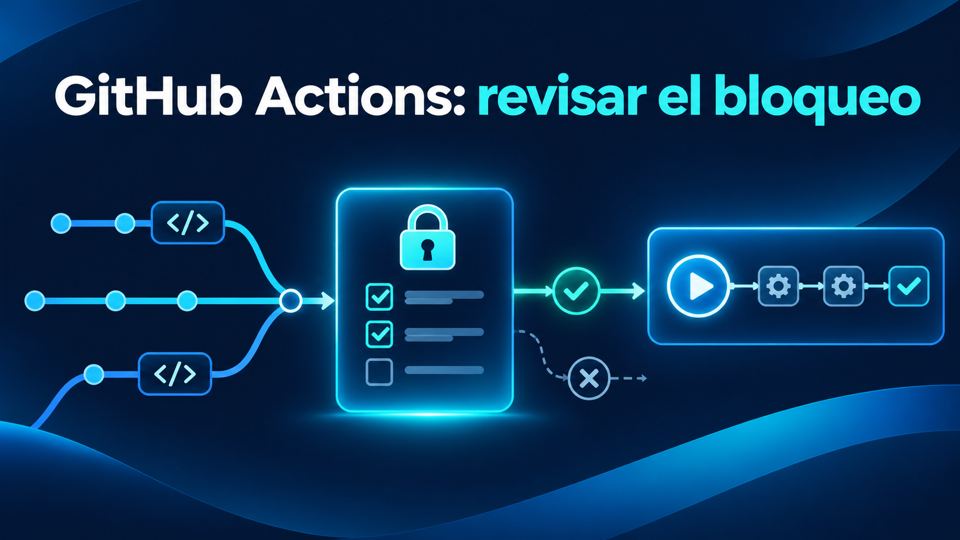
Fechas y alcance
GitHub anunció dos ventanas de bloqueo temporal: el 9 y el 16 de noviembre, de 16:00 a 18:00 UTC. El bloqueo por defecto está previsto para el 2 de diciembre. Se aplica a repositorios públicos de GitHub Free, Team y Enterprise Cloud, salvo que una política aplicable permita expresamente el evento. No incluye repositorios privados, internos ni GitHub Enterprise Server.
Revisar cada flujo afectado
- Consultar Insights para identificar qué ejecuciones habría bloqueado la regla en modo de evaluación.
- Abrir el archivo de cada flujo. Comprobar si necesita el contexto del repositorio base y si descarga o ejecuta código de la rama externa. Esa combinación puede exponer secretos.
- Mantener el bloqueo cuando no sea necesario el evento. Si el flujo lo requiere, evaluar una excepción limitada al archivo revisado.
Durante la ventana, leer la anotación de la ejecución. Una prueba que nunca comenzó no aporta evidencia sobre el cambio propuesto. Verificar además que los controles de fusión exijan la validación esperada.